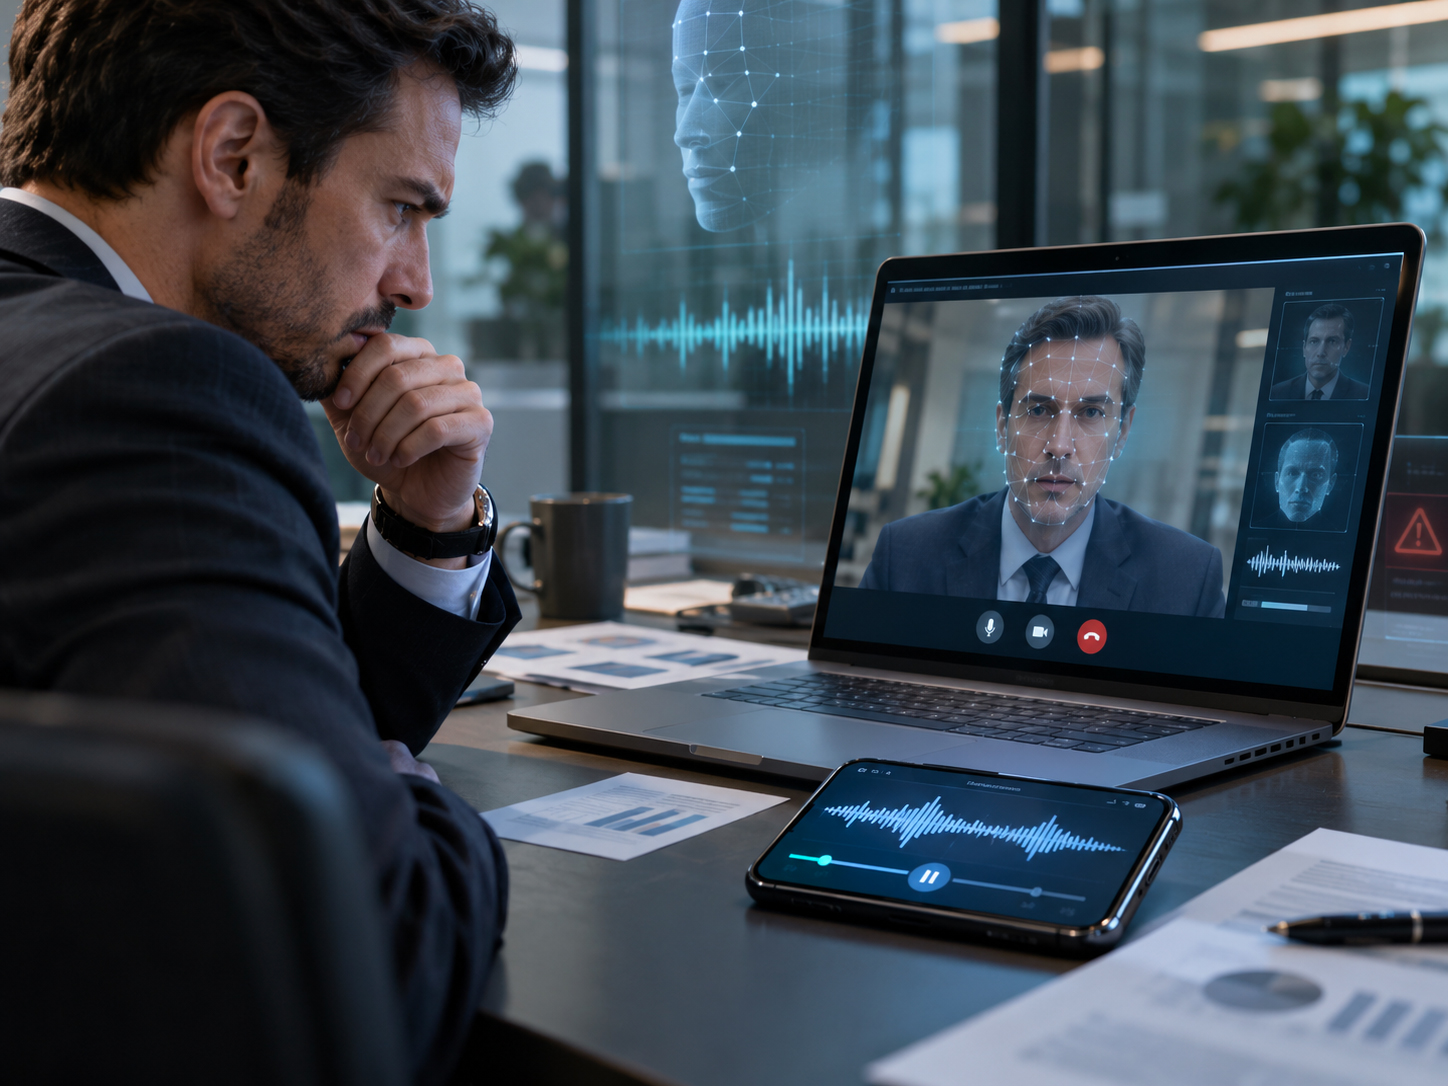
Una telefonata del direttore generale che richiede un bonifico urgente. Un messaggio vocale del responsabile finanziario che autorizza una modifica delle coordinate bancarie. Una videoconferenza con persone che sembrano essere dirigenti e collaboratori dell’azienda. Situazioni apparentemente ordinarie che oggi potrebbero nascondere un tentativo di frode realizzato attraverso l’intelligenza artificiale.
I progressi nella generazione sintetica di immagini, video e voci stanno trasformando le tecniche di ingegneria sociale. I criminali informatici non devono necessariamente violare un sistema per sottrarre denaro o informazioni riservate: possono convincere una persona autorizzata a compiere direttamente l’operazione, sfruttando una falsa identità costruita con strumenti digitali sempre più sofisticati.
Per le imprese, il problema non riguarda esclusivamente la sicurezza informatica. Coinvolge i processi decisionali, la gestione dei pagamenti, la protezione delle informazioni e la capacità di verificare l’identità degli interlocutori. In questo scenario, prevenzione e indagini digitali assumono un ruolo sempre più importante.
Che cosa sono i deepfake e perché rappresentano un rischio per le aziende
Con il termine deepfake si indicano contenuti audio, video o immagini generati o manipolati attraverso sistemi di intelligenza artificiale, capaci di riprodurre in modo realistico l’aspetto, la voce o il comportamento di una persona.
La tecnologia può avere applicazioni legittime nella comunicazione, nell’intrattenimento e nella formazione. Diventa però uno strumento di frode quando viene utilizzata per attribuire falsamente dichiarazioni, richieste o autorizzazioni a persone reali.
In ambito aziendale, un deepfake può simulare un amministratore delegato, un direttore finanziario, un responsabile acquisti oppure un consulente esterno. L’obiettivo è sfruttare la fiducia associata a una determinata figura professionale per ottenere un trasferimento di denaro, l’accesso a documenti riservati o la modifica di procedure interne.
Il rischio è particolarmente insidioso perché molti sistemi di controllo si basano ancora sul riconoscimento visivo o vocale. Vedere un volto conosciuto durante una videochiamata o ascoltare una voce familiare non costituisce più, da solo, una garanzia sufficiente dell’identità dell’interlocutore.
Clonazione vocale: quando la voce di un dirigente diventa uno strumento di frode
La clonazione vocale tramite intelligenza artificiale permette di generare parlato sintetico che riproduce caratteristiche distintive di una voce reale, come timbro, intonazione, ritmo e pronuncia.
Campioni audio pubblicamente accessibili, ad esempio interviste, webinar, video aziendali o interventi sui social network, possono offrire materiale utile a chi intende impersonare una persona. Il livello di realismo dipende dalla qualità dei dati e dagli strumenti utilizzati, ma non è sempre necessario ottenere una riproduzione perfetta per ingannare un interlocutore.
Si immagini un addetto amministrativo che riceve una telefonata apparentemente proveniente dal proprio superiore. La voce è riconoscibile, il linguaggio è coerente con le abitudini del dirigente e la richiesta riguarda un pagamento urgente a un fornitore. Il presunto responsabile insiste sulla riservatezza dell’operazione e sulla necessità di evitare ritardi.
In un contesto simile, la pressione psicologica può spingere il dipendente a saltare alcuni controlli. La frode non dipende soltanto dall’efficacia della tecnologia, ma dalla capacità di inserirla in una situazione lavorativa credibile.
Le autorità di contrasto, tra cui l’FBI, hanno segnalato l’impiego di contenuti vocali generati artificialmente per impersonare persone conosciute e favorire truffe. Il problema, quindi, non è puramente teorico: riguarda modalità operative già documentate.
Come funzionano le frodi aziendali basate sull’ingegneria sociale
L’ingegneria sociale comprende tecniche di manipolazione finalizzate a indurre una persona a rivelare informazioni, concedere accessi o compiere azioni contrarie agli interessi propri o dell’organizzazione.
Le forme tradizionali comprendono phishing, telefonate fraudolente, messaggi falsificati e impersonificazione di figure autorevoli. L’intelligenza artificiale amplia queste possibilità, rendendo più credibili le comunicazioni e permettendo di personalizzare gli attacchi.
La falsa richiesta di bonifico del dirigente
Una delle situazioni più pericolose riguarda la simulazione di una richiesta di pagamento proveniente dai vertici aziendali. Il truffatore può utilizzare una voce sintetica, un indirizzo email contraffatto o un profilo di messaggistica apparentemente riconducibile al dirigente.
La richiesta viene spesso accompagnata da elementi di urgenza: un’acquisizione riservata, un contratto in scadenza, una controversia da risolvere o un fornitore che deve essere pagato immediatamente. L’obiettivo è ridurre il tempo disponibile per verificare le informazioni.
La modifica fraudolenta delle coordinate bancarie
Un altro scenario riguarda i rapporti con fornitori e partner commerciali. L’azienda riceve una comunicazione secondo cui il conto corrente del beneficiario è cambiato. Per rafforzare la credibilità della richiesta, il criminale può simulare una telefonata del referente abituale oppure intervenire in uno scambio di email apparentemente autentico.
Questa tecnica può sovrapporsi alle frodi note come Business Email Compromise (BEC), nelle quali l’identità di un soggetto aziendale viene compromessa o falsificata per ottenere pagamenti indebiti.
Le videoconferenze con identità artificiali
Le frodi possono coinvolgere anche videochiamate nelle quali il volto e la voce dell’interlocutore vengono generati o manipolati. In alcuni casi l’attaccante cerca di impersonare dirigenti e collaboratori per confermare istruzioni già trasmesse attraverso altri canali.
La presenza di un volto apparentemente conosciuto può rassicurare la vittima, soprattutto quando la conversazione riguarda attività già previste o situazioni professionali plausibili.
Questo rende particolarmente importante evitare che una videoconferenza diventi l’unica verifica richiesta per autorizzare operazioni economicamente rilevanti.
Perché le frodi con deepfake possono risultare difficili da riconoscere
In passato, gli errori nella sincronizzazione delle labbra, le espressioni innaturali e le anomalie vocali potevano rappresentare indizi relativamente evidenti di una manipolazione. Oggi questi segnali possono essere meno riconoscibili e non consentono, da soli, di stabilire se un contenuto sia autentico.
Inoltre, chi organizza una frode può raccogliere informazioni preliminari attraverso siti aziendali, social network professionali, comunicati stampa e documenti pubblicamente disponibili.
Conoscere il nome del responsabile amministrativo, l’identità dei fornitori, le abitudini comunicative dell’azienda o l’esistenza di una trattativa commerciale rende più credibile il tentativo di impersonificazione.
La componente tecnologica si combina quindi con un’attività di ricerca e preparazione. Non è necessariamente il deepfake più sofisticato a determinare il successo dell’attacco, ma la capacità di collocare una richiesta falsa all’interno di un contesto apparentemente normale.
Quali sono le conseguenze di una frode aziendale con intelligenza artificiale
La perdita economica immediata è soltanto una delle possibili conseguenze. Una frode basata sull’impersonificazione può produrre effetti diversi a seconda delle informazioni ottenute e delle operazioni autorizzate dalla vittima.
Un pagamento trasferito verso un conto controllato dai truffatori può risultare difficile da recuperare, soprattutto quando vengono utilizzati più intermediari o trasferimenti internazionali. La divulgazione di credenziali può consentire accessi successivi ai sistemi aziendali. La consegna di documenti riservati può compromettere trattative commerciali, rapporti con clienti e patrimonio informativo.
Possono inoltre emergere problemi reputazionali e responsabilità organizzative, soprattutto quando l’incidente mette in evidenza l’assenza di procedure adeguate per autorizzare pagamenti o gestire dati sensibili.
Per questo motivo, valutare una frode significa ricostruire non soltanto il trasferimento di denaro, ma anche la sequenza delle comunicazioni, le autorizzazioni concesse e gli eventuali accessi non autorizzati.
Come proteggere l’azienda da deepfake e clonazione vocale
La difesa più efficace non consiste nel chiedere ai dipendenti di riconoscere ogni contenuto artificiale. Una tecnologia sempre più realistica rende questo approccio insufficiente. La protezione deve basarsi soprattutto su procedure che impediscano di autorizzare operazioni critiche attraverso una singola comunicazione.
Verificare le richieste attraverso un secondo canale indipendente
Ogni richiesta insolita di pagamento, modifica delle coordinate bancarie o trasmissione di informazioni riservate dovrebbe essere verificata utilizzando un recapito già noto e attendibile, recuperato dai sistemi aziendali e non dal messaggio ricevuto.
Se una persona chiama dichiarando di essere l’amministratore delegato, il dipendente deve poter interrompere la conversazione e richiamare il dirigente attraverso il numero ufficiale. La stessa regola dovrebbe valere per richieste ricevute mediante videoconferenza o messaggistica istantanea.
Separare i poteri di richiesta e autorizzazione
Le operazioni economicamente significative dovrebbero prevedere verifiche e approvazioni da parte di soggetti distinti, con livelli di controllo proporzionati agli importi e al rischio.
Una procedura strutturata riduce la possibilità che un singolo dipendente, anche se convinto di parlare con un superiore, possa completare autonomamente un pagamento fraudolento.
Formare il personale sui nuovi scenari di impersonificazione
La formazione dovrebbe coinvolgere non soltanto il reparto informatico, ma anche amministrazione, risorse umane, acquisti, segreterie di direzione e tutte le funzioni che gestiscono informazioni o autorizzazioni sensibili.
È importante spiegare che una voce familiare, una fotografia credibile o una videochiamata apparentemente autentica non costituiscono prove sufficienti dell’identità di una persona.
Monitorare anomalie e tentativi di accesso
Registri delle operazioni, controlli sugli accessi, autenticazione multifattore resistente al phishing e procedure di segnalazione degli incidenti possono contribuire a individuare attività sospette.
Le aziende dovrebbero inoltre prevedere un percorso semplice e riservato per permettere ai dipendenti di segnalare richieste anomale senza timore di conseguenze per aver interrotto un’operazione urgente.
Il ruolo delle indagini digitali nella ricostruzione delle frodi
Quando si sospetta una frode con deepfake o clonazione vocale, la ricostruzione dei fatti richiede un approccio metodico. L’obiettivo non è soltanto stabilire se un contenuto sia stato manipolato, ma comprendere come sia stata organizzata l’operazione e quali elementi possano documentare la condotta fraudolenta.
Le indagini digitali e aziendali possono contribuire, nei limiti delle competenze professionali e delle autorizzazioni previste dalla legge, all’analisi delle comunicazioni, delle relazioni tra i soggetti coinvolti e della documentazione disponibile.
In particolare, può essere necessario esaminare la cronologia delle email, i metadati accessibili, i messaggi ricevuti, gli eventuali file audio e video originali, le operazioni bancarie e la documentazione relativa ai rapporti commerciali.
L’analisi tecnica di un contenuto sospetto può cercare anomalie compatibili con una manipolazione, ma non sempre permette di stabilire con certezza se una voce o un video siano stati generati artificialmente. Occorre quindi integrare i risultati con altri elementi verificabili.
La corretta conservazione dei file originali, la documentazione della loro provenienza e la tracciabilità delle operazioni svolte sono aspetti importanti per preservare il valore delle informazioni raccolte e consentire eventuali approfondimenti in sede giudiziaria.
Quando emergono possibili responsabilità interne, la ricostruzione deve inoltre rispettare la normativa applicabile in materia di privacy, controlli sui lavoratori e acquisizione delle prove.
Cosa fare quando si sospetta una frode con deepfake
La tempestività è determinante. Se una richiesta è ancora in corso, è opportuno sospendere l’operazione e verificarne l’autenticità attraverso canali indipendenti. Se invece il pagamento è già stato eseguito, occorre informare immediatamente l’istituto bancario e chiedere la verifica delle possibilità di blocco o richiamo dei fondi.
È altrettanto importante avvisare i responsabili della sicurezza e dell’amministrazione, preservare le comunicazioni originali ed evitare di cancellare file, email o registrazioni che potrebbero risultare utili.
Qualora siano state comunicate credenziali o autorizzati accessi, devono essere attivate le procedure interne di risposta agli incidenti, compresa la revoca delle sessioni e delle autorizzazioni compromesse.
In presenza di una possibile condotta criminale, l’azienda può rivolgersi alle autorità competenti, inclusa la Polizia Postale, e valutare il supporto di professionisti specializzati per gli approfondimenti tecnici e investigativi.
Se l’incidente comporta una violazione di dati personali, occorre inoltre valutare gli eventuali obblighi previsti dalla normativa sulla protezione dei dati.
Deepfake e AI Act: il quadro europeo sulla trasparenza
Il legislatore europeo ha affrontato il problema dei contenuti artificiali attraverso il Regolamento (UE) 2024/1689, conosciuto come AI Act.
Dal 2 agosto 2026 si applicano gli obblighi di trasparenza previsti dall’articolo 50 per determinate categorie di sistemi e contenuti generati o manipolati con intelligenza artificiale, fatte salve le specifiche disposizioni transitorie. Le norme prevedono, secondo i rispettivi ruoli e condizioni, obblighi relativi alla riconoscibilità dei contenuti sintetici e alla comunicazione dell’utilizzo di deepfake.
Queste misure mirano a favorire la trasparenza e a ridurre il rischio di inganno. Tuttavia, gli obblighi normativi non garantiscono che un soggetto intenzionato a commettere una frode rispetti le regole o renda riconoscibile il contenuto artificiale.
Per le aziende, quindi, la conformità normativa e le procedure di sicurezza devono procedere insieme. La presenza di regole sulla trasparenza non elimina la necessità di verificare le identità e proteggere i processi decisionali.
La sicurezza aziendale deve imparare a verificare ciò che sembra autentico
L’evoluzione dei deepfake e della clonazione vocale mette in discussione un principio che per anni è stato considerato intuitivo: riconoscere una persona attraverso la sua immagine o la sua voce.
Nel contesto aziendale, questo cambiamento richiede una revisione dei processi di autorizzazione, della formazione interna e delle modalità di gestione degli incidenti. La fiducia personale continua a essere fondamentale nei rapporti professionali, ma non può sostituire controlli indipendenti quando sono in gioco denaro, credenziali o informazioni riservate.
Le frodi basate sull’ingegneria sociale dimostrano che la vulnerabilità di un’organizzazione può trovarsi anche nelle procedure e nelle abitudini operative, non soltanto nei sistemi informatici.
Individuare tempestivamente i segnali di una possibile impersonificazione, conservare correttamente le evidenze e ricostruire le circostanze di un episodio sospetto permette di affrontare il rischio con maggiore consapevolezza.
In questo scenario, l’integrazione tra sicurezza informatica, controlli aziendali e competenze investigative rappresenta un elemento importante per proteggere il patrimonio economico e informativo delle imprese.
Il supporto di professionisti specializzati nelle indagini aziendali può contribuire a chiarire le circostanze di una sospetta frode, individuare elementi documentali rilevanti e aiutare l’organizzazione a comprendere le vulnerabilità che hanno reso possibile l’accaduto.
Fonti e approfondimenti
Per ulteriori informazioni sul quadro normativo e sulle problematiche legate ai contenuti generati artificialmente è possibile consultare:
- Commissione europea – AI Act, articolo 50: obblighi di trasparenza
- Commissione europea – Linee guida sulla trasparenza dei contenuti generati con AI
- FBI Internet Crime Complaint Center – Informazioni e segnalazioni sulle frodi informatiche